시놀로지 Plex Media Server (Plex2Shell) 보안 공지 Synology-SA-26:17, 위험도 중요(Important) 영향 제품과 수정 버전 정리
Synology가 2026년 11월 8일에 공개한 보안 공지 Synology-SA-26:17(Plex Media Server (Plex2Shell))를 정리했습니다. 위험도는 중요(Important)이고 최고 CVSS 점수는 7.2입니다.
영향 받는 제품과 수정 버전, 지금 확인할 순서를 아래에 차례로 적었습니다.
한눈에 보기
| 공지 번호 | Synology-SA-26:17 |
|---|---|
| Synology 위험도 | 중요(Important) |
| 최고 CVSS 점수 | 7.2 |
| CVE | CVE-2026-96656, CVE-2026-96654, CVE-2026-96652, CVE-2026-96655 |
| 영향 제품 | Plex Media Server for DSM 7.4, Plex Media Server for DSM 7.3, Plex Media Server for DSM 7.2.2, Plex Media Server for DSM 7.2.1 |
| 최초 게시 | 2026년 11월 8일 |
| 최종 갱신 | 2026년 11월 8일 |
| 상태 | 해결됨(Resolved) |
| 공식 원문 | https://www.synology.com/en-global/security/advisory/Synology_SA_26_17 |
무슨 문제인가요
공지에는 인터넷을 통해 원격에서, 로그인 없이 시도할 수 있는 취약점이 포함돼 있습니다.
Synology는 Plex2Shell 취약점을 해결하기 위해 DSM의 Plex Media Server 패키지에 대한 보안 업데이트를 출시했습니다.
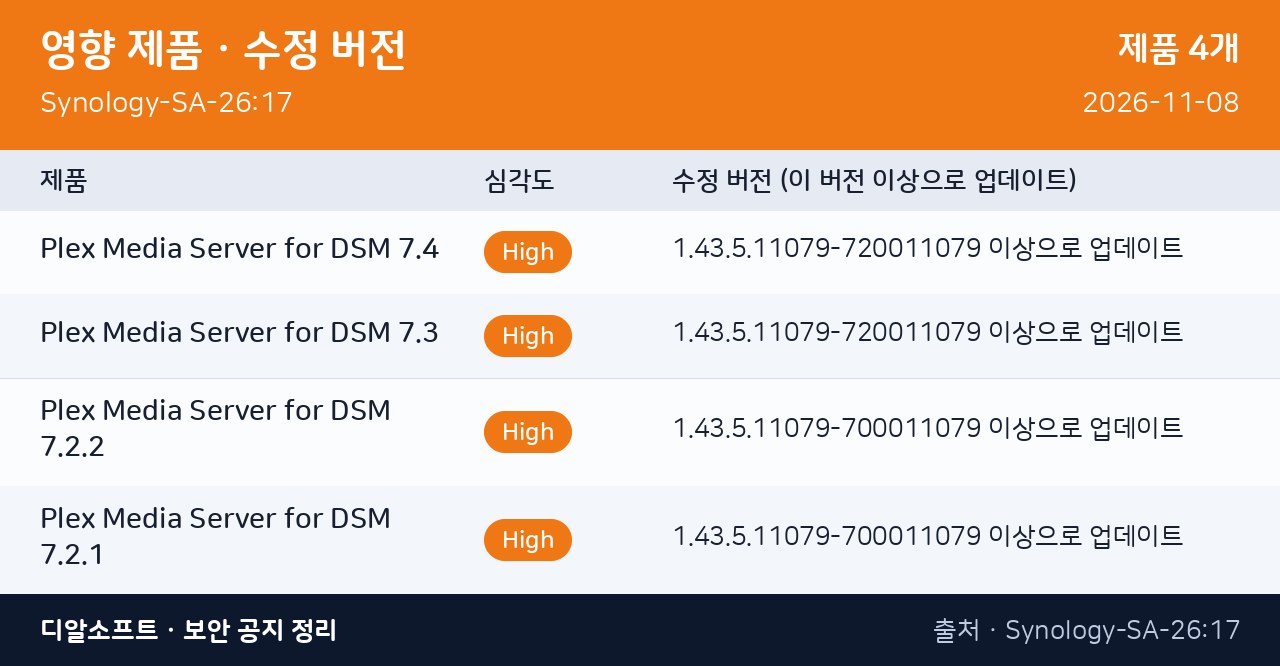
영향 받는 제품과 수정 버전
| 제품 | 위험도 | 수정 버전 |
|---|---|---|
| Plex Media Server for DSM 7.4 | Important | 1.43.5.11079-720011079 이상으로 업데이트 |
| Plex Media Server for DSM 7.3 | Important | 1.43.5.11079-720011079 이상으로 업데이트 |
| Plex Media Server for DSM 7.2.2 | Important | 1.43.5.11079-700011079 이상으로 업데이트 |
| Plex Media Server for DSM 7.2.1 | Important | 1.43.5.11079-700011079 이상으로 업데이트 |
지금 해야 할 일
- 내 NAS의 DSM 버전과 설치된 패키지 버전을 확인합니다. 위 표에 있는 제품만 대상입니다.
- 표의 수정 버전과 내 버전을 비교해, 수정 버전 이상이 아니면 업데이트합니다. 업데이트 전에 백업이 최근에 성공했는지 먼저 확인하세요.
- 자동 업데이트를 켜 두고, 외부 접속이 필요하면 포트를 직접 열기보다 VPN을 쓰고, 관리자 계정에는 2단계 인증을 설정하세요.
- 혼자 확인하기 어렵다면 디알소프트의 무료 NAS 보안 점검을 이용할 수 있습니다.
CVE별 상세
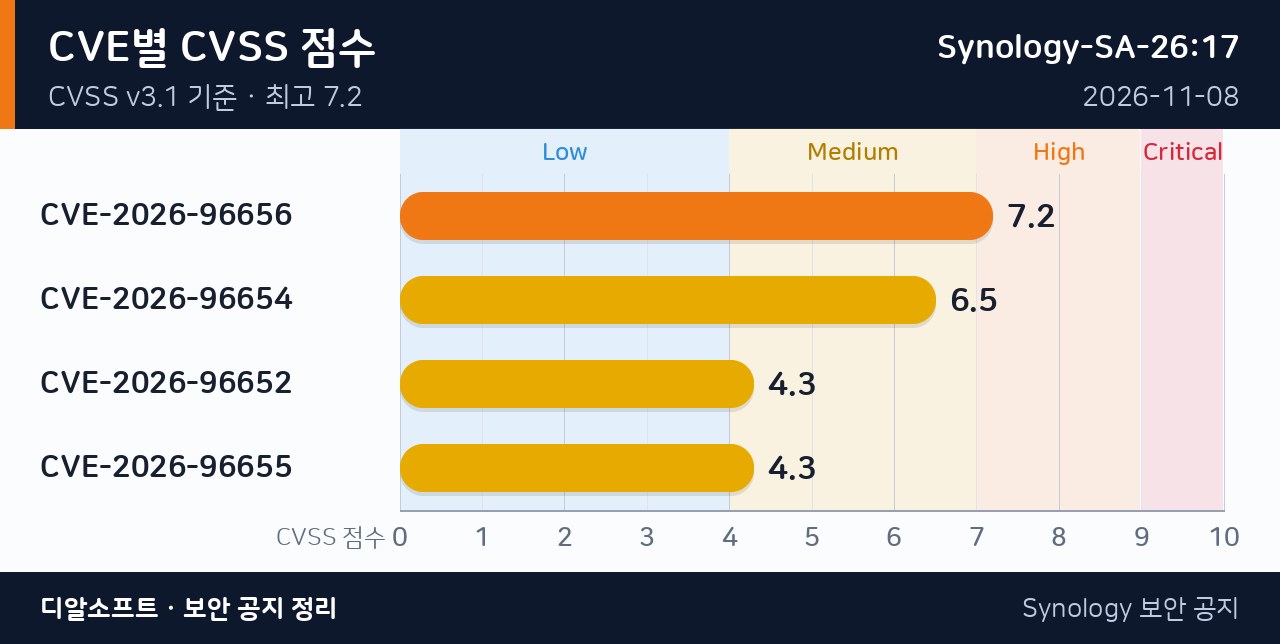
CVE-2026-96656 · CVSS 7.2 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 높은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-73: External Control of File Name or Path
Plex Media Server 1.43.3.10861 이전 버전에서는 관리자 사용자가 로드 시 실행될 수 있는 임의의 파일을 쓸 수 있습니다. TranscoderH264Options 환경설정 값은 트랜스코딩이 이루어질 때마다 x264의 옵션 문자열 뒤에 그대로 덧붙여집니다. 시작 시에는 모든 .so 파일이 서명, 실행 비트, 심볼 검사 없이 실행됩니다.
CVE-2026-96654 · CVSS 6.5 보통(Medium)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:N
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 낮음 · 무결성 낮음 · 가용성 없음
- 유형: CWE-84: Improper Neutralization of Encoded URI Schemes in a Web Page
Plex Media Server 1.43.3.10861 이전 버전은 'searchOne'에 포함된 URL 값을 올바르게 무해화하지 않아, 공격자가 다른 플러그인의 함수를 호출하고 자신의 매개변수를 제공할 수 있습니다.
CVE-2026-96652 · CVSS 4.3 보통(Medium)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:N/A:N
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 낮은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 낮음 · 무결성 없음 · 가용성 없음
- 유형: CWE-918: Server-Side Request Forgery
Plex Media Server 1.43.3.10861 이전 버전은 '/player/timeline'을 통한 SSRF를 허용합니다. 임의의 X-Plex-Token 값을 사용하는 공격자는 'protocol' 매개변수에 전체 URL을 포함하여 Plex 서버가 공격자가 선택한 대상으로 POST 요청을 보내도록 강제할 수 있습니다.
CVE-2026-96655 · CVSS 4.3 보통(Medium)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:N/A:N
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 낮은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 낮음 · 무결성 없음 · 가용성 없음
- 유형: CWE-918: Server-Side Request Forgery
Plex Media Server 1.43.3.10861 이전 버전은 인증된 사용자가 '/video/:/transcode/universal' 경로 매개변수를 통해 임의의 내부 또는 외부 주소로 요청을 보낼 수 있도록 허용합니다.
개정 이력
| 개정 | 날짜 | 내용(공식 원문) |
|---|---|---|
| 1 | 2026-11-08 | 최초 공개 |
공식 자료
이 글은 Synology(시놀로지) 공식 보안 공지를 바탕으로 디알소프트가 자동으로 정리했습니다(공지 확인 시각 2026-11-18 08:45). 번역·요약 과정에서 오류가 있을 수 있으니 수정 버전 같은 중요한 내용은 반드시 공식 원문으로 다시 확인하세요.