시놀로지 Node2Shell 보안 공지 Synology-SA-26:15, 위험도 보통(Moderate) 영향 제품과 수정 버전 정리
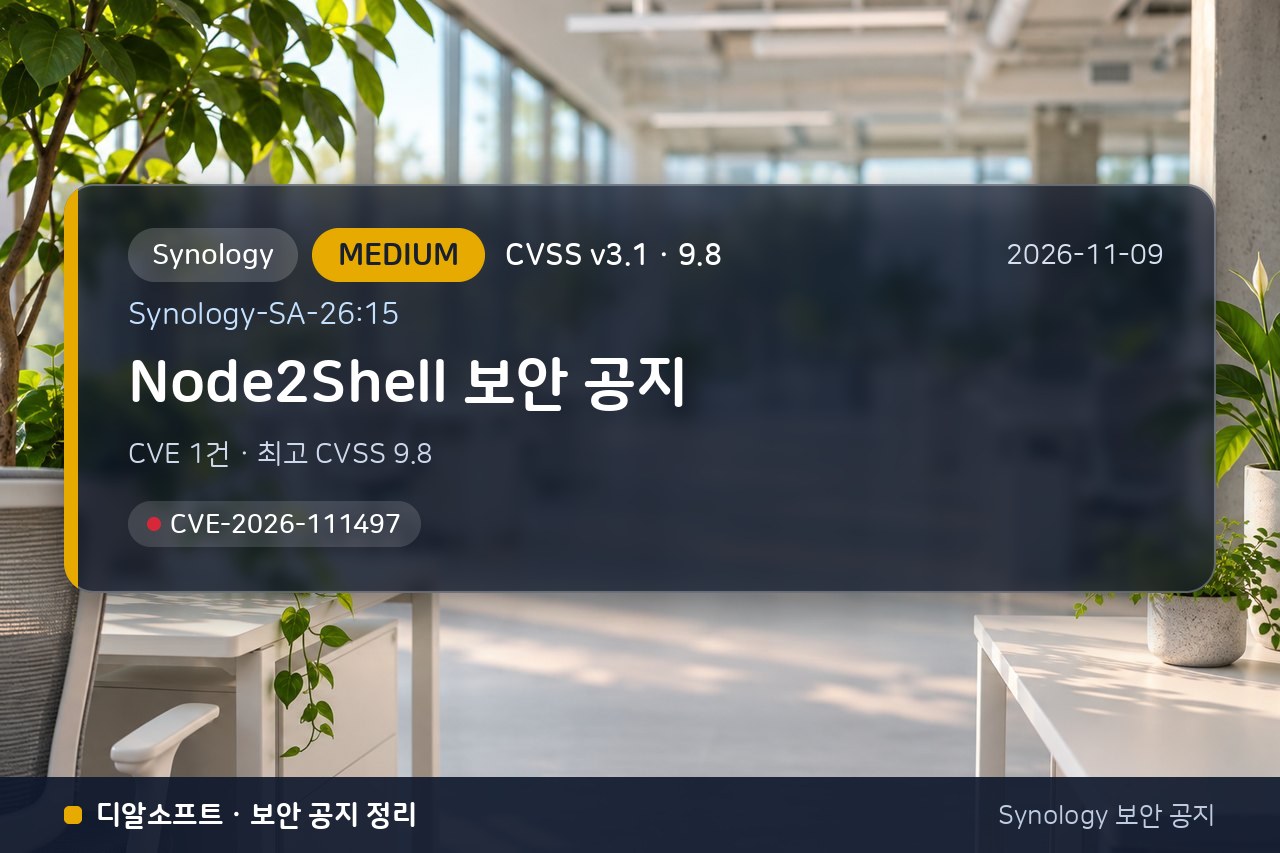
Synology가 2026년 10월 29일에 공개한 보안 공지 Synology-SA-26:15(Node2Shell)를 정리했습니다. 이 공지는 2026년 11월 9일까지 갱신됐고, 아래 내용은 갱신된 최신 기준입니다. 위험도는 보통(Moderate)이고 최고 CVSS 점수는 9.8입니다.
영향 받는 제품과 수정 버전, 지금 확인할 순서를 아래에 차례로 적었습니다.
한눈에 보기
| 공지 번호 | Synology-SA-26:15 |
|---|---|
| Synology 위험도 | 보통(Moderate) |
| 최고 CVSS 점수 | 9.8 |
| CVE | CVE-2026-111497 |
| 영향 제품 | Synology Chat Client |
| 최초 게시 | 2026년 10월 29일 |
| 최종 갱신 | 2026년 11월 9일 |
| 상태 | 해결됨(Resolved) |
| 공식 원문 | https://www.synology.com/en-global/security/advisory/Synology_SA_26_15 |
무슨 문제인가요
공지에는 인터넷을 통해 원격에서, 로그인 없이 시도할 수 있는 취약점이 포함돼 있습니다.
취약점으로 인해 원격 공격자가 다음 제품의 취약한 버전을 통해 임의의 코드를 실행할 수 있습니다.
- DSM packages:
- Synology Application Service
- Synology Calendar
- Synology Chat Server
- Synology Contacts
- Synology Drive Server
- Synology MailPlus
- Synology Meet
- Synology Office
- Synology Photos
- SRM package:
- VPN Plus Server
- Desktop utilities:
- Note Station Client
- Synology Chat Client
영향 받는 제품과 수정 버전
| 제품 | 위험도 | 수정 버전 |
|---|---|---|
| Synology Chat Client | Moderate | 1.2.5-0240 이상으로 업데이트 |
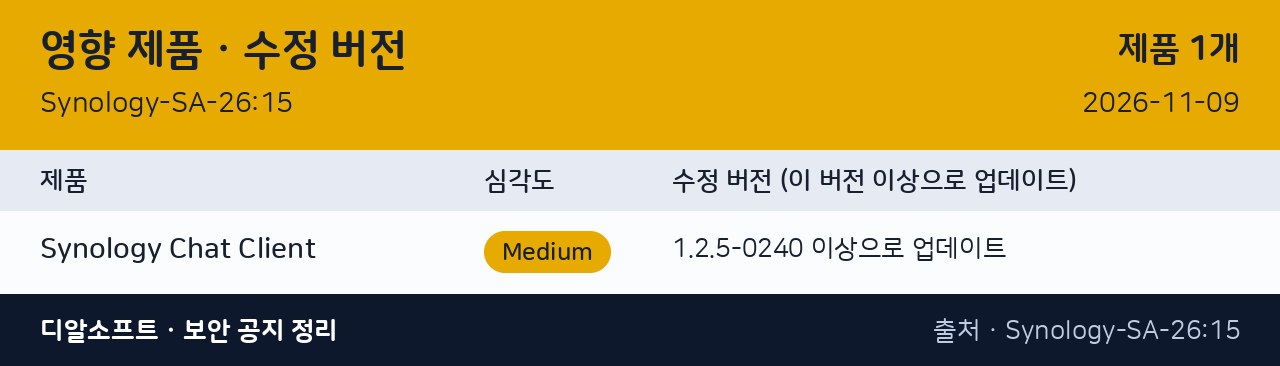
영향이 없다고 밝힌 제품: Synology Application Service, Synology Calendar, Synology Chat Server, Synology Contacts, Synology Drive Server, Synology MailPlus, Synology Meet, Synology Office, Synology Photos, VPN Plus Server, Note Station Client
지금 해야 할 일
- 내 NAS의 DSM 버전과 설치된 패키지 버전을 확인합니다. 위 표에 있는 제품만 대상입니다.
- 표의 수정 버전과 내 버전을 비교해, 수정 버전 이상이 아니면 업데이트합니다. 업데이트 전에 백업이 최근에 성공했는지 먼저 확인하세요.
- 자동 업데이트를 켜 두고, 외부 접속이 필요하면 포트를 직접 열기보다 VPN을 쓰고, 관리자 계정에는 2단계 인증을 설정하세요.
- 혼자 확인하기 어렵다면 디알소프트의 무료 NAS 보안 점검을 이용할 수 있습니다.
CVE별 상세
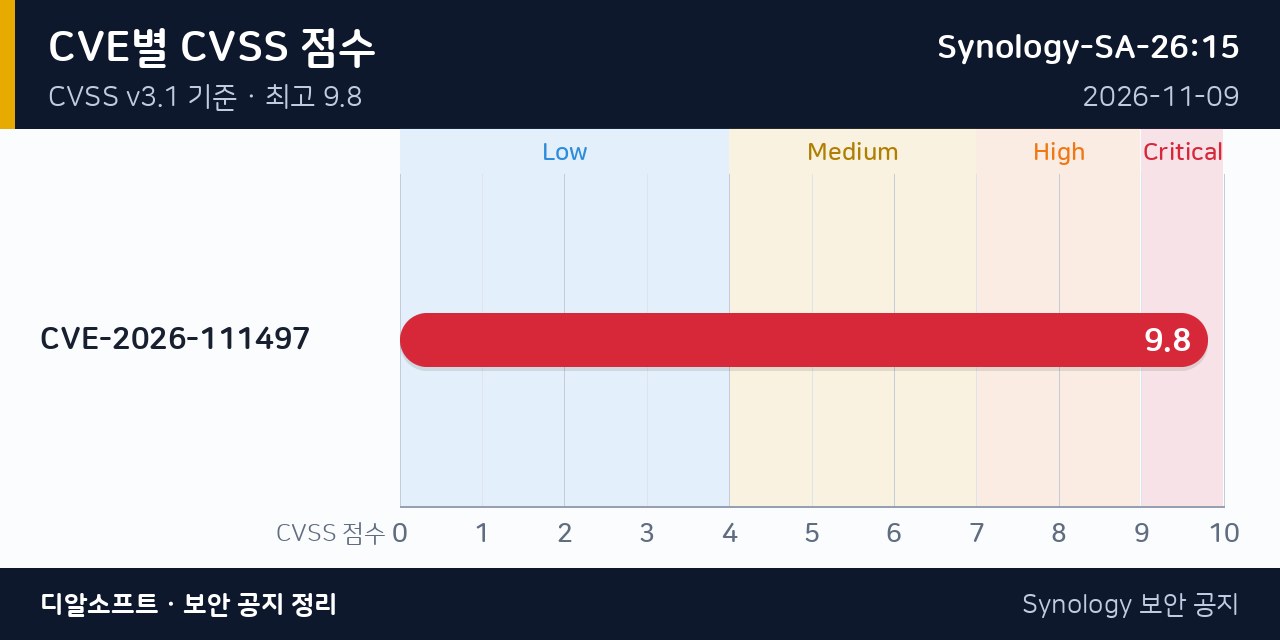
CVE-2026-111497 · CVSS 9.8 심각(Critical)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-252: Unchecked Return Value
Google Brotli 1.0.3부터 1.2.0까지의 모든 플랫폼 버전에서 Brotli 디코더(c/dec/decode.c)의 버퍼 오버플로 취약점으로 인해, 인증되지 않은 원격 공격자가 조작된 Brotli 압축 스트림을 이용하여 인접한 디코더 상태 메모리를 손상시키거나, 민감한 메모리 내용을 노출하거나, 서비스 거부를 일으키거나, 임의 코드를 실행할 수도 있습니다. 사용자는 1.0.3부터 1.2.0 사이의 모든 Brotli 라이브러리 또는 바이너리를 사용 가능한 최신 버전인 1.0.10, 1.1.1 또는 1.2.1로 업데이트해야 합니다.
개정 이력
| 개정 | 날짜 | 내용(공식 원문) |
|---|---|---|
| 1 | 2026-10-29 | 최초 공개 |
| 2 | 2026-11-09 | Update fix status for Synology Chat Client. |
공식 자료
- 시놀로지 공식 보안 공지 Synology-SA-26:15
- https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
이 글은 Synology(시놀로지) 공식 보안 공지를 바탕으로 디알소프트가 자동으로 정리했습니다(공지 확인 시각 2026-11-18 08:45). 번역·요약 과정에서 오류가 있을 수 있으니 수정 버전 같은 중요한 내용은 반드시 공식 원문으로 다시 확인하세요.