시놀로지 DSM 보안 공지 Synology-SA-26:18, 위험도 중요(Important) 영향 제품과 수정 버전 정리
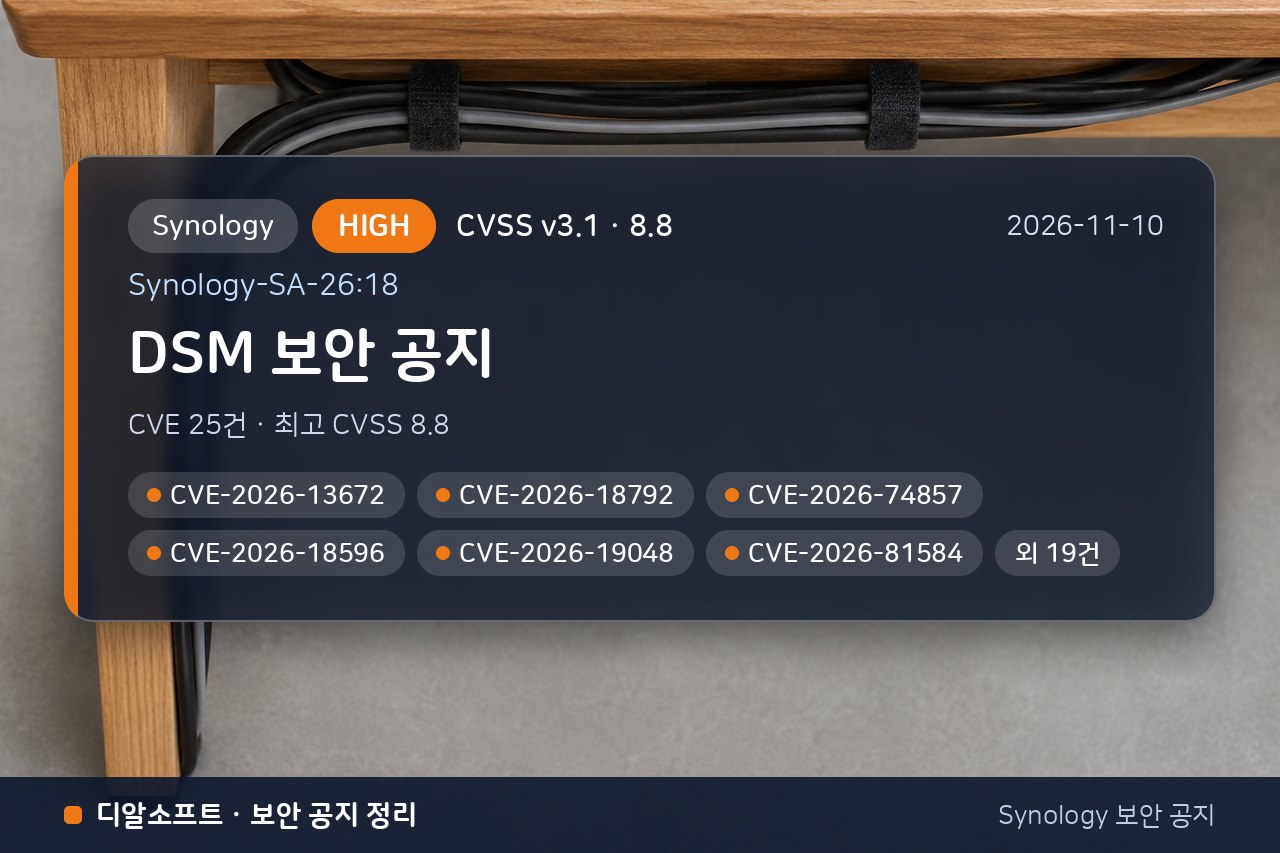
Synology가 2026년 11월 10일에 공개한 보안 공지 Synology-SA-26:18(DSM)를 정리했습니다. 위험도는 중요(Important)이고 최고 CVSS 점수는 8.8입니다.
영향 받는 제품과 수정 버전, 지금 확인할 순서를 아래에 차례로 적었습니다.
한눈에 보기
| 공지 번호 | Synology-SA-26:18 |
|---|---|
| Synology 위험도 | 중요(Important) |
| 최고 CVSS 점수 | 8.8 |
| CVE | CVE-2026-13672, CVE-2026-18792, CVE-2026-74857, CVE-2026-18596, CVE-2026-19048, CVE-2026-81584, CVE-2026-18633, CVE-2026-75785, CVE-2026-86343, CVE-2026-15198 외 15건 |
| 영향 제품 | DSM 7.4, DSM 7.3 |
| 최초 게시 | 2026년 11월 10일 |
| 최종 갱신 | 2026년 11월 10일 |
| 상태 | 해결됨(Resolved) |
| 공식 원문 | https://www.synology.com/en-global/security/advisory/Synology_SA_26_18 |
무슨 문제인가요
공지에는 인터넷을 통해 원격에서, 로그인 없이 시도할 수 있는 취약점이 포함돼 있습니다.
Synology는 여러 취약점을 해결하기 위한 DSM용 보안 업데이트를 출시했습니다.
취약점으로 인해 원격 공격자가 임의의 파일을 읽거나 쓰거나 서비스 거부 공격을 수행할 수 있습니다.
취약점으로 인해 원격 인증된 사용자가 임의의 파일을 읽거나 쓰거나 서비스 거부 공격을 수행할 수 있습니다.
취약점으로 인해 관리자 권한을 가진 원격 인증 사용자가 임의의 파일을 읽거나 쓰거나 서비스 거부 공격을 수행할 수 있습니다.
영향 받는 제품과 수정 버전
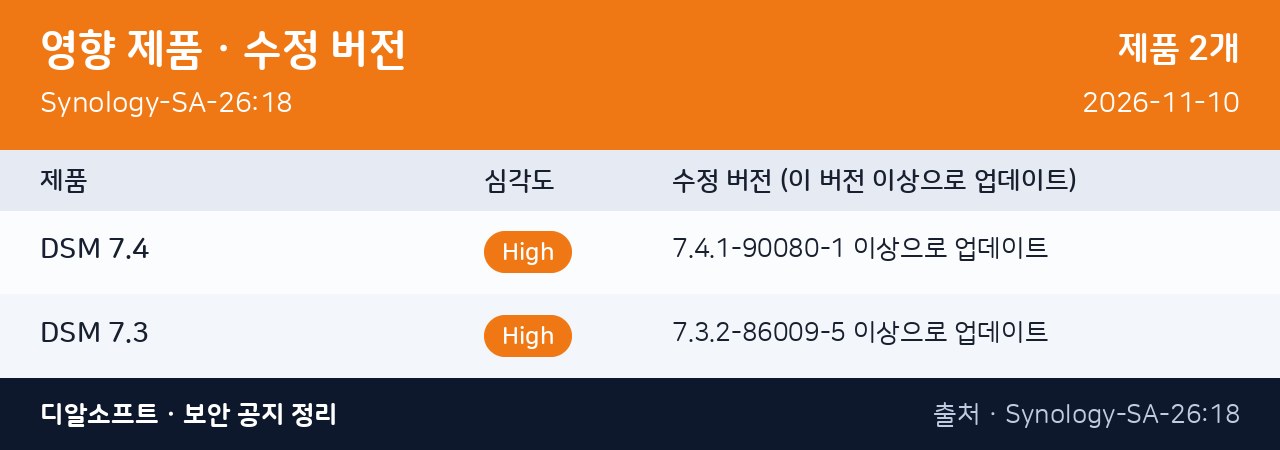
| 제품 | 위험도 | 수정 버전 |
|---|---|---|
| DSM 7.4 | Important | 7.4.1-90080-1 이상으로 업데이트 |
| DSM 7.3 | Important | 7.3.2-86009-5 이상으로 업데이트 |
지금 해야 할 일
- 내 NAS의 DSM 버전과 설치된 패키지 버전을 확인합니다. 위 표에 있는 제품만 대상입니다.
- 표의 수정 버전과 내 버전을 비교해, 수정 버전 이상이 아니면 업데이트합니다. 업데이트 전에 백업이 최근에 성공했는지 먼저 확인하세요.
- 자동 업데이트를 켜 두고, 외부 접속이 필요하면 포트를 직접 열기보다 VPN을 쓰고, 관리자 계정에는 2단계 인증을 설정하세요.
- 혼자 확인하기 어렵다면 디알소프트의 무료 NAS 보안 점검을 이용할 수 있습니다.
CVE별 상세
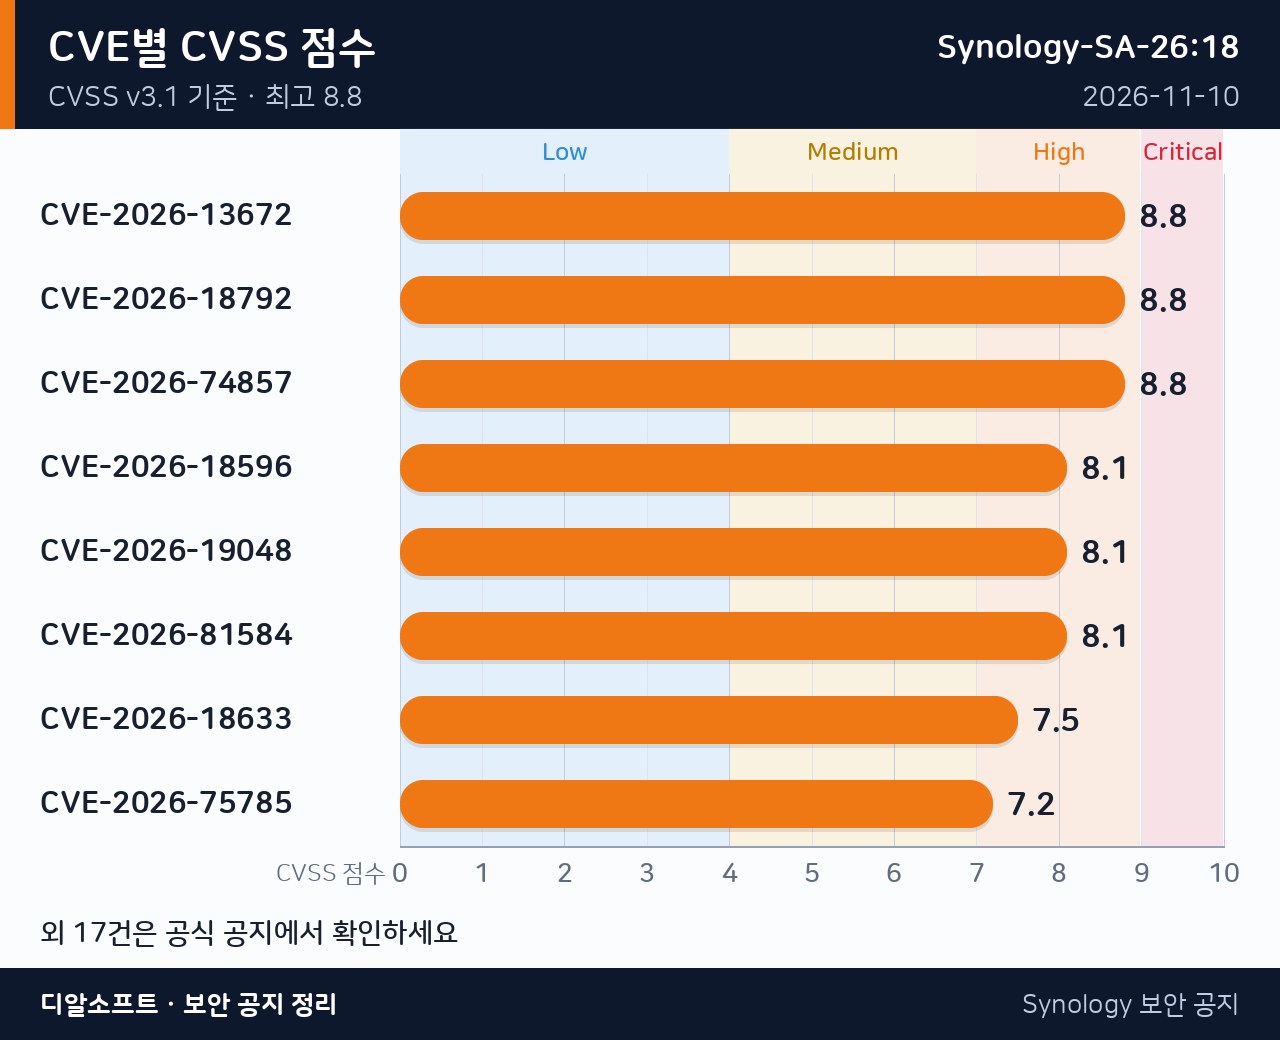
CVE-2026-13672 · CVSS 8.8 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 낮은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-639: Authorization Bypass Through User-Controlled Key
Synology DiskStation Manager(DSM) 7.3.2-86009-5 및 7.4.1-90080-1 이전 버전의 SSOAuth에 사용자가 제어하는 키를 통한 권한 부여 우회 취약점이 있어, 원격의 인증된 사용자가 임의의 파일을 읽거나 쓰고 서비스 거부 공격을 수행할 수 있습니다.
CVE-2026-18792 · CVSS 8.8 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 낮은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-22: Improper Limitation of a Pathname to a Restricted Directory
Synology DiskStation Manager(DSM) 7.3.2-86009-5 이전 버전 및 7.4.1-90080-1 이전 버전의 Sharing API에 제한된 디렉터리로의 경로 이름 부적절한 제한(improper limitation of a pathname to a restricted directory) 취약점이 있어, 원격 인증된 사용자가 임의의 파일을 읽거나 쓰고 서비스 거부 공격을 수행할 수 있습니다.
CVE-2026-74857 · CVSS 8.8 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 낮은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-304: Missing Critical Step in Authentication
Synology DiskStation Manager(DSM) 7.3.2-86009-5 이전 버전 및 7.4.1-90080-1 이전 버전의 Auth API에 인증 과정의 필수 단계가 누락되는 취약점이 있어, 원격의 인증된 사용자가 임의의 파일을 읽거나 쓰고 서비스 거부 공격을 수행할 수 있습니다.
CVE-2026-18596 · CVSS 8.1 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 높음(조건이 까다로움)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-288: Authentication Bypass Using an Alternate Path or Channel
Synology DiskStation Manager(DSM) 7.3.2-86009-5 및 7.4.1-90080-1 이전 버전의 OTP에 있는 대체 경로 또는 채널을 이용한 인증 우회(authentication bypass using an alternate path or channel) 취약점으로 인해, 유효한 사용자 자격 증명을 가진 원격 공격자가 임의의 파일을 읽거나 쓰고 서비스 거부 공격을 수행할 수 있습니다.
CVE-2026-19048 · CVSS 8.1 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 낮은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 없음 · 무결성 높음 · 가용성 높음
- 유형: CWE-59: Improper Link Resolution Before File Access
7.3.2-86009-5 및 7.4.1-90080-1 이전 버전의 Synology DiskStation Manager(DSM)의 thumb에 파일 접근 전 부적절한 링크 해석(improper link resolution before file access) 취약점이 있어, 원격 인증된 사용자가 임의의 파일을 쓰고 서비스 거부 공격을 수행할 수 있습니다.
CVE-2026-81584 · CVSS 8.1 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 높음(조건이 까다로움)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-89: Improper Neutralization of Special Elements used in an SQL Command
Synology DiskStation Manager(DSM) 7.3.2-86009-5 이전 버전 및 7.4.1-90080-1 이전 버전의 User API에는 SQL 명령에 사용되는 특수 요소의 부적절한 무력화 취약점이 있으며, 이로 인해 침해된 LDAP 또는 Active Directory 서버를 제어하는 원격 공격자가 임의의 파일을 읽거나 쓰고 서비스 거부 공격을 수행할 수 있습니다.
CVE-2026-18633 · CVSS 7.5 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 없음 · 무결성 없음 · 가용성 높음
- 유형: CWE-824: Access of Uninitialized Pointer
Synology DiskStation Manager(DSM) 7.3.2-86009-5 이전 버전 및 7.4.1-90080-1 이전 버전의 nfsd에 초기화되지 않은 포인터 접근 취약점이 존재하여, 원격 공격자가 서비스 거부 공격을 수행할 수 있습니다.
CVE-2026-75785 · CVSS 7.2 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 높은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-78: Improper Neutralization of Special Elements used in an OS Command
Synology DiskStation Manager(DSM) 7.3.2-86009-5 및 7.4.1-90080-1 이전 버전의 VPN API에 OS 명령에 사용되는 특수 요소의 부적절한 무력화 취약점이 있어, 관리자 권한을 가진 원격 인증 사용자가 임의의 파일을 읽거나 쓰고 서비스 거부 공격을 수행할 수 있습니다.
점수가 높은 8건을 위에서 풀어 썼고, 나머지 17건은 표로 모았습니다.
| CVE | CVSS | 위험도 |
|---|---|---|
| CVE-2026-86343 | 6.8 | 보통(Medium) |
| CVE-2026-15198 | 6.5 | 보통(Medium) |
| CVE-2026-16550 | 6.5 | 보통(Medium) |
| CVE-2026-87801 | 6.5 | 보통(Medium) |
| CVE-2026-15201 | 5.9 | 보통(Medium) |
| CVE-2026-13656 | 5.4 | 보통(Medium) |
| CVE-2026-19833 | 5.4 | 보통(Medium) |
| CVE-2026-81557 | 5.4 | 보통(Medium) |
| CVE-2026-92379 | 5.4 | 보통(Medium) |
| CVE-2026-124993 | 5.3 | 보통(Medium) |
| CVE-2026-85098 | 5.3 | 보통(Medium) |
| CVE-2026-19414 | 4.3 | 보통(Medium) |
| CVE-2026-74850 | 4.3 | 보통(Medium) |
| CVE-2026-77738 | 4.3 | 보통(Medium) |
| CVE-2026-81558 | 4.3 | 보통(Medium) |
| CVE-2026-81559 | 4.3 | 보통(Medium) |
| CVE-2026-88266 | 4.3 | 보통(Medium) |
개정 이력
| 개정 | 날짜 | 내용(공식 원문) |
|---|---|---|
| 1 | 2026-11-10 | 최초 공개 |
공식 자료
이 글은 Synology(시놀로지) 공식 보안 공지를 바탕으로 디알소프트가 자동으로 정리했습니다(공지 확인 시각 2026-11-18 08:45). 번역·요약 과정에서 오류가 있을 수 있으니 수정 버전 같은 중요한 내용은 반드시 공식 원문으로 다시 확인하세요.