시놀로지 DSM 보안 공지 Synology-SA-26:19, 위험도 심각(Critical) 영향 제품과 수정 버전 정리
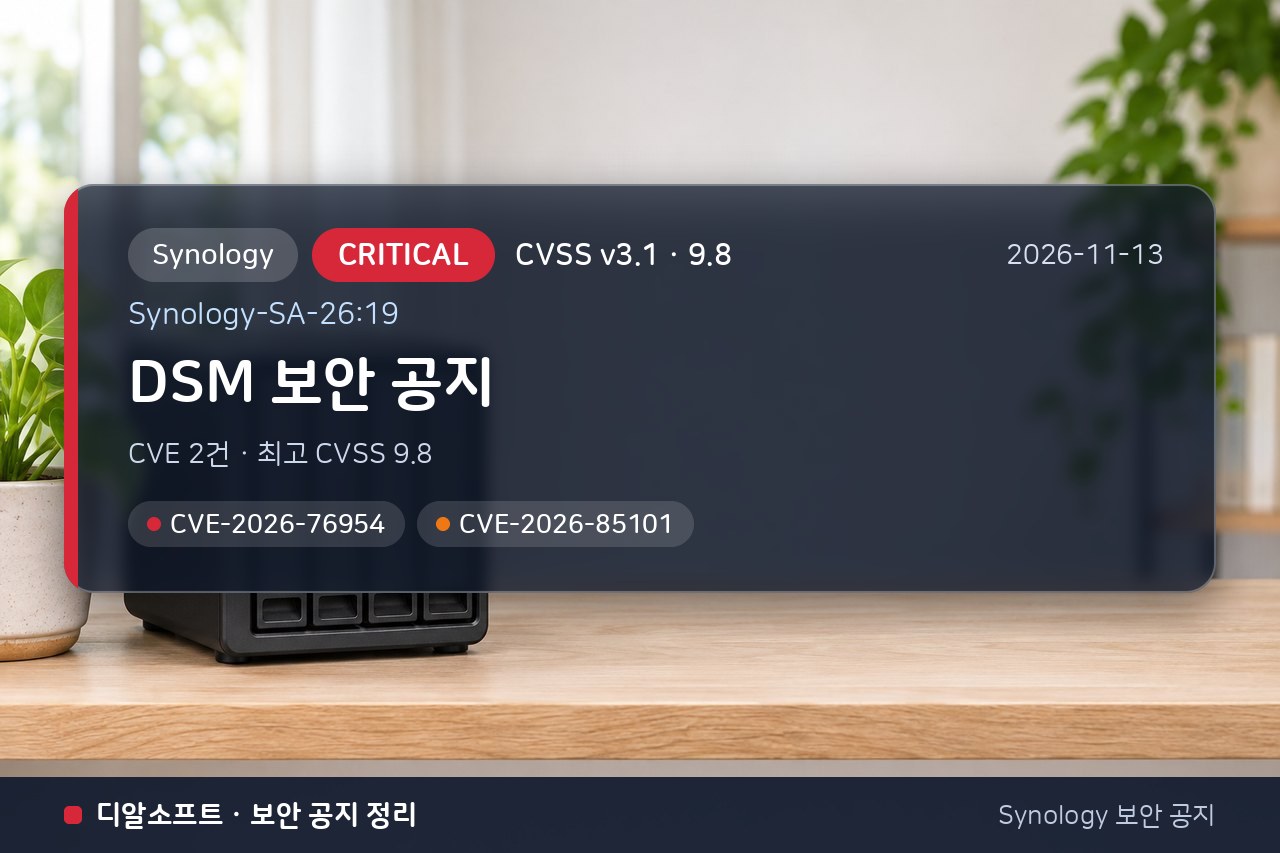
Synology가 2026년 11월 10일에 공개한 보안 공지 Synology-SA-26:19(DSM)를 정리했습니다. 이 공지는 2026년 11월 13일까지 갱신됐고, 아래 내용은 갱신된 최신 기준입니다. 위험도는 심각(Critical)이고 최고 CVSS 점수는 9.8입니다.
영향 받는 제품과 수정 버전, 지금 확인할 순서를 아래에 차례로 적었습니다.
한눈에 보기
| 공지 번호 | Synology-SA-26:19 |
|---|---|
| Synology 위험도 | 심각(Critical) |
| 최고 CVSS 점수 | 9.8 |
| CVE | CVE-2026-76954, CVE-2026-85101 |
| 영향 제품 | DSM 7.4, DSM 7.3, DSM 7.2 |
| 최초 게시 | 2026년 11월 10일 |
| 최종 갱신 | 2026년 11월 13일 |
| 상태 | 해결됨(Resolved) |
| 공식 원문 | https://www.synology.com/en-global/security/advisory/Synology_SA_26_19 |
무슨 문제인가요
공지에는 인터넷을 통해 원격에서, 로그인 없이 시도할 수 있는 취약점이 포함돼 있습니다.
Synology는 여러 취약점을 해결하기 위한 DSM 보안 업데이트를 출시했습니다:
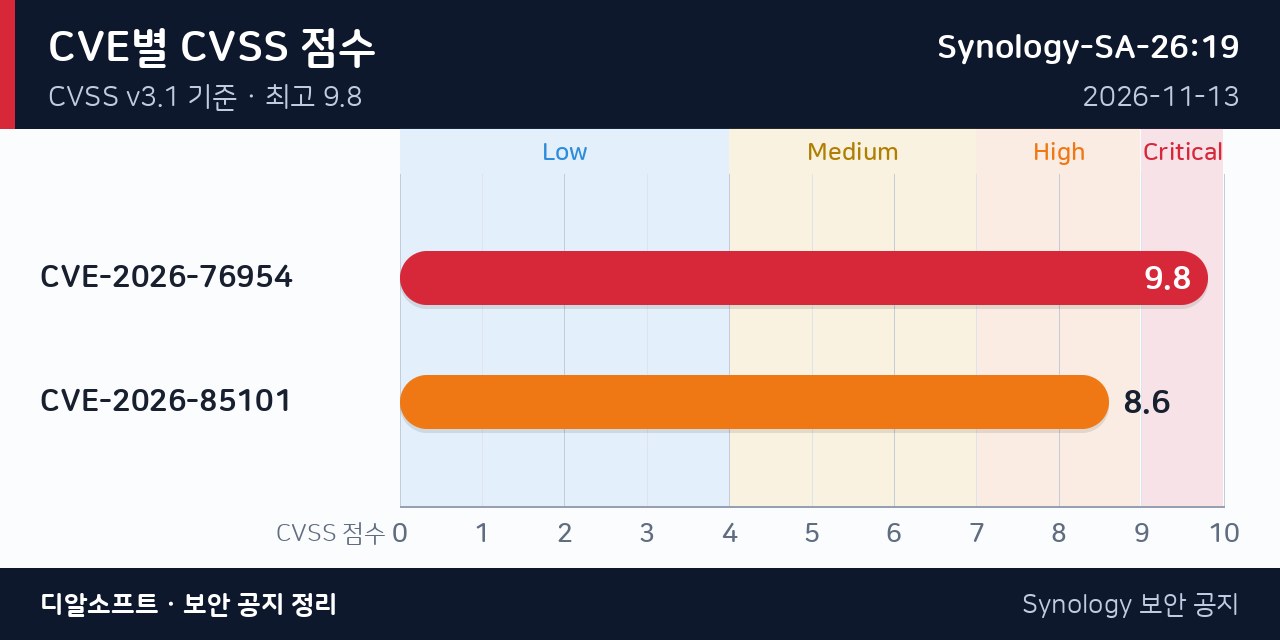
CVE-2026-76954는 원격 공격자가 임의의 파일을 읽거나 쓰고 서비스 거부(DoS) 공격을 수행할 수 있게 합니다.
CVE-2026-85101은 원격 공격자가 특정 파일을 읽고, 임의의 파일을 쓰고, 제한적인 서비스 거부(DoS) 공격을 수행할 수 있게 합니다.
영향 받는 제품과 수정 버전
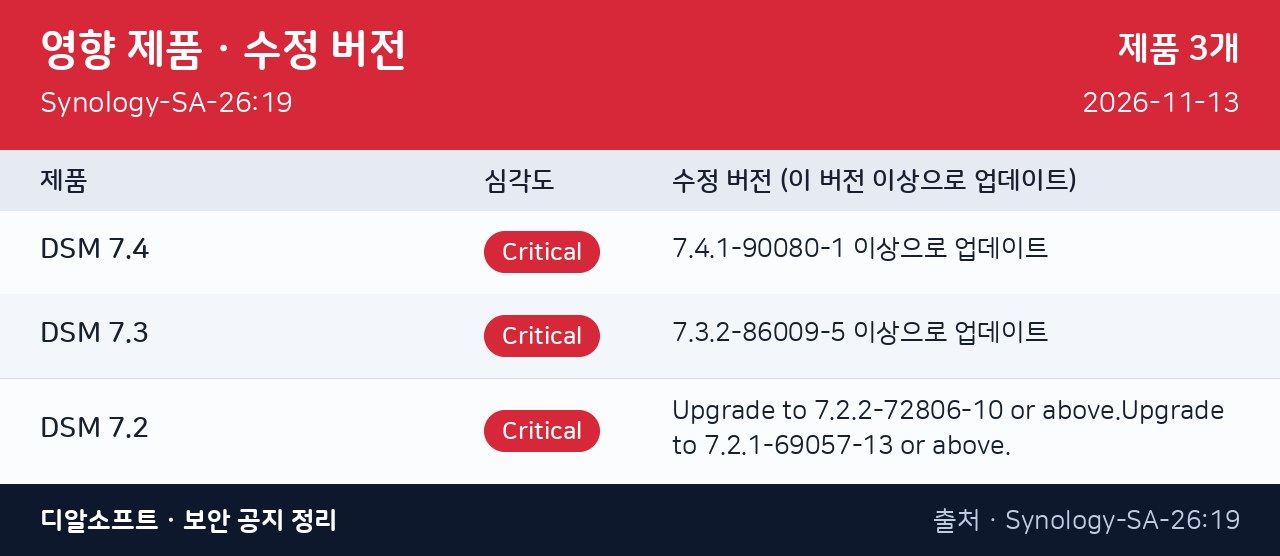
| 제품 | 위험도 | 수정 버전 |
|---|---|---|
| DSM 7.4 | Critical | 7.4.1-90080-1 이상으로 업데이트 |
| DSM 7.3 | Critical | 7.3.2-86009-5 이상으로 업데이트 |
| DSM 7.2 | Critical | Upgrade to 7.2.2-72806-10 or above.Upgrade to 7.2.1-69057-13 or above. |
지금 해야 할 일
- 내 NAS의 DSM 버전과 설치된 패키지 버전을 확인합니다. 위 표에 있는 제품만 대상입니다.
- 표의 수정 버전과 내 버전을 비교해, 수정 버전 이상이 아니면 업데이트합니다. 업데이트 전에 백업이 최근에 성공했는지 먼저 확인하세요.
- 자동 업데이트를 켜 두고, 외부 접속이 필요하면 포트를 직접 열기보다 VPN을 쓰고, 관리자 계정에는 2단계 인증을 설정하세요.
- 혼자 확인하기 어렵다면 디알소프트의 무료 NAS 보안 점검을 이용할 수 있습니다.
CVE별 상세
CVE-2026-76954 · CVSS 9.8 심각(Critical)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 유형: CWE-89: Improper Neutralization of Special Elements used in an SQL Command
Synology DiskStation Manager(DSM) 7.2.1-69057-13, 7.2.2-72806-10, 7.3.2-86009-5, 7.4.1-90080-1 이전 버전의 Auth API에 있는 SQL 명령에 사용되는 특수 요소의 부적절한 무력화 취약점으로 인해 원격 공격자가 임의의 파일을 읽거나 쓰고 서비스 거부 공격을 수행할 수 있습니다.
CVE-2026-85101 · CVSS 8.6 높음(High)
- 벡터: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:H/A:L
- 공격 경로: 네트워크(원격)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 낮음 · 무결성 높음 · 가용성 낮음
- 유형: CWE-288: Authentication Bypass Using an Alternate Path or Channel
Synology DiskStation Manager(DSM)의 rsync에 있는 대체 경로 또는 채널을 이용한 인증 우회 취약점으로 인해, 7.2.1-69057-13, 7.2.2-72806-10, 7.3.2-86009-5, 7.4.1-90080-1 이전 버전에서 원격 공격자가 특정 파일을 읽고, 임의의 파일을 쓰고, 제한적인 서비스 거부 공격을 수행할 수 있습니다.
개정 이력
| 개정 | 날짜 | 내용(공식 원문) |
|---|---|---|
| 1 | 2026-11-10 | 최초 공개 |
공식 자료
이 글은 Synology(시놀로지) 공식 보안 공지를 바탕으로 디알소프트가 자동으로 정리했습니다(공지 확인 시각 2026-11-18 08:46). 번역·요약 과정에서 오류가 있을 수 있으니 수정 버전 같은 중요한 내용은 반드시 공식 원문으로 다시 확인하세요.